Claude Relay Service
Claude Relay Service(CRS)是自建的开源 AI API 中转服务。它把 Claude、OpenAI(Codex)、Gemini、Droid 等账号统一接入,支持多账号轮换、为每个使用者分配独立 API Key,并提供用量统计和 Web 管理后台。
替代服务
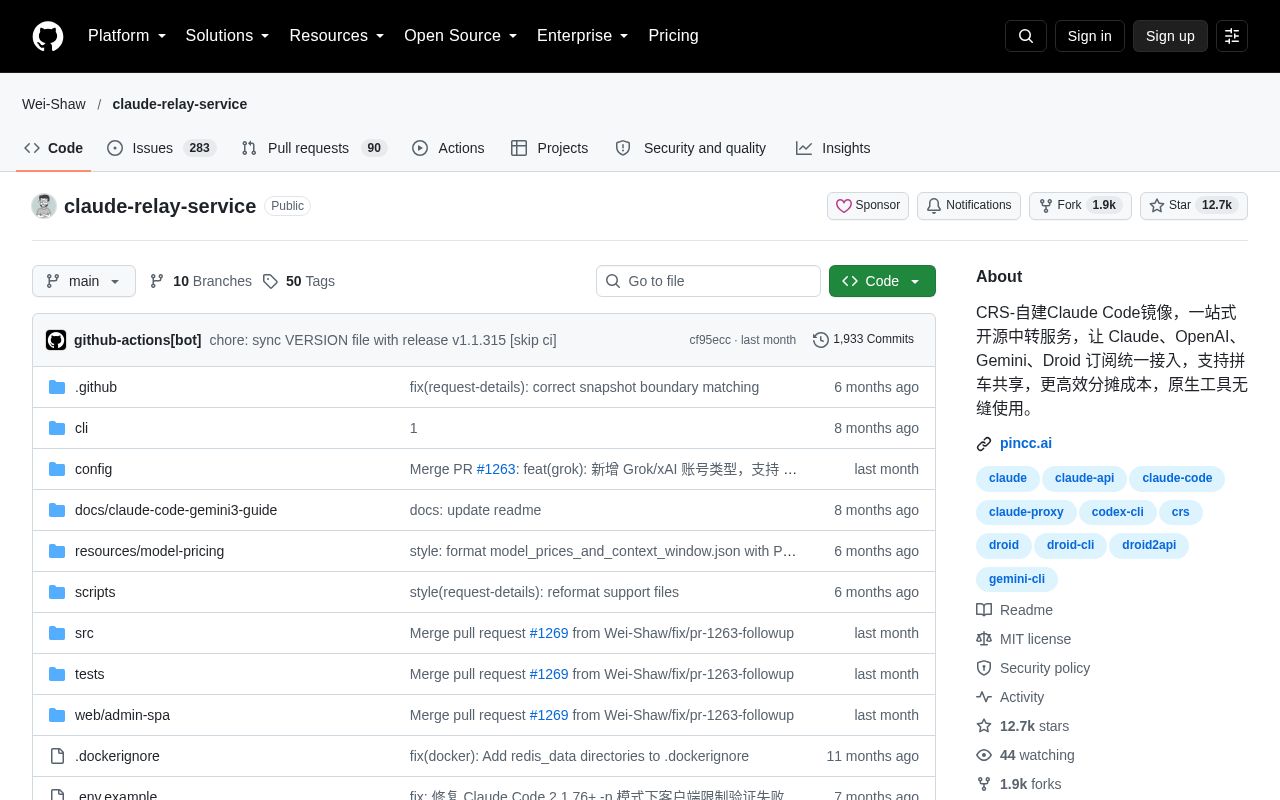
Claude Relay Service(简称 CRS)是一个可自行部署的 AI API 中转服务。官方介绍是「自建 Claude Code 镜像,一站式开源中转服务」。它让 Claude、OpenAI、Gemini、Droid 等订阅账号统一接入,支持多人拼车共享以分摊成本。所有请求只经过你自己的服务器,再直连上游 API。
安全提示:官方 README 通报,v1.1.248 及以下版本存在严重的管理员认证绕过漏洞,攻击者可未经授权访问管理面板。请升级到 v1.1.249 及以上,或迁移到官方推荐的新一代项目 CRS 2.0(sub2api)。
合规风险:官方明确提醒,使用本项目可能违反 Anthropic 的服务条款,风险由使用者自行承担。项目仅供技术学习和研究,作者不对账号封禁、服务中断等损失负责。
主要功能
- 多账户管理:添加多个 Claude 账户,通过 OAuth 授权接入,自动轮换;账户出问题时自动切换到下一个。
- 自定义 API Key:为每个使用者分配独立的 Key(以
cr_开头),可设置速率限制、并发限制、模型限制和客户端限制。 - 多平台账号池:按路由前缀区分账号类型,包括
/claude/、/antigravity/api/、/gemini/、/openai/、/droid/claude/、/droid/openai/等,同一个 Key 可通用。 - 用量统计与监控:Web 管理界面(
/web)可查看每个 Key 的 token 用量,并按官方价格换算成本;另有/health健康检查端点。 - 临时暂停与冷却:上游出现 503、5xx、过载、认证或超时错误时,系统会临时暂停账号路由。冷却时间可在全局或账号级别配置。
- 安全控制:支持访问限制、速率控制,以及通过 User-Agent 识别客户端(如 ClaudeCode、Gemini-CLI)。
- 代理支持:支持 HTTP/SOCKS5 代理,可为账户设置静态代理 IP。
- 性能优化:使用连接池和缓存,减少延迟。
目标用户与使用场景
- 想和朋友拼车分摊 Claude Code Max 等订阅费用的小团体。
- 不想让第三方镜像站看到对话内容、重视数据隐私的开发者。
- 有一定技术基础、愿意自己搭建和维护的用户。
- 需要长期稳定访问、不想受制于第三方镜像站的用户。
- 所在地区无法直接访问 Claude 服务的用户。
客户端接入
官方 README 给出了以下客户端的配置示例:
- Claude Code:设置
ANTHROPIC_BASE_URL和ANTHROPIC_AUTH_TOKEN环境变量。 - Gemini CLI:可通过 Gemini Assist API 或 Gemini API 两种方式接入。
- Codex:在
~/.codex/config.toml和auth.json中配置,仅支持 OpenAI Responses 格式。 - Droid CLI:在
~/.factory/config.json中添加自定义模型。 - Cherry Studio 等第三方工具:选择对应的供应商类型,填入服务地址和 API Key。
- VSCode Claude 插件:需在
~/.claude/config.json中配置primaryApiKey。
部署方式
硬件要求(最低):1 核 CPU,512MB 内存(建议 1GB),30GB 可用磁盘。官方建议 2 核 4G 即可,并建议使用能访问 Anthropic API 的服务器,如美国地区。官方提示,阿里云、腾讯云的海外主机经测试会被 Cloudflare 拦截。
软件要求:Node.js 18+、Redis 6+,建议使用 Linux。
- 脚本一键部署(官方推荐):下载并运行
manage.sh install,自动安装依赖、交互式配置并启动,之后可用crs命令管理服务(install/start/stop/restart/status/update/uninstall)。支持 Ubuntu/Debian、CentOS/RedHat、Arch Linux 和 macOS。 - 手动部署:克隆仓库,执行
npm install,复制config/config.example.js与.env.example并配置JWT_SECRET、ENCRYPTION_KEY,构建前端后用npm run setup初始化,再以npm run service:start:daemon后台运行。 - Docker Compose:用官方脚本生成
docker-compose.yml,再执行docker-compose up -d。配置内含 Redis、数据持久化、健康检查和自动重启。
管理员账号可自动生成(保存在 data/init.json),也可通过 ADMIN_USERNAME 和 ADMIN_PASSWORD 环境变量预设。生产环境建议配合 Caddy 或 Nginx Proxy Manager 做反向代理。用 Nginx 反代并使用 Codex CLI 时,需在 http 块中添加 underscores_in_headers on;。
值得注意
- 采用 MIT 许可证,技术栈为 Node.js 加 Redis,前端为管理后台 SPA。
- 项目提供演示站点和公告频道,并有英文版 README。
- 使用前请务必阅读 Anthropic 服务条款,并及时更新到包含安全修复的版本。
发现更多

1time
零知识一次性机密分享。端到端加密,可自行托管,开源。

4ga Boards
简单直观的实时看板管理工具,让任务跟踪轻松上手。提供优雅的深色模式、可折叠的待办清单以及多任务处理工具,全面提升团队的工作效率。

AFFiNE Community Edition
除了 Notion 和 Miro,你还有更多选择。AFFiNE(发音为 [ə‘fain])是新一代知识库,将规划、整理和创作融为一体。隐私优先、开源、可定制,开箱即用。

ANALOG
一款可自行托管的极简分析工具。

Activepieces
一款类似 Zapier 或 Tray 的无代码业务自动化工具。例如,每当 Trello 上出现新卡片时,您可以自动发送一条 Slack 通知。

Actual
一款本地优先的个人理财工具,基于零和预算法,支持跨设备同步、自定义规则、手动导入交易记录(支持 QIF、OFX 和 QFX 文件),并可选择与众多银行进行自动同步。