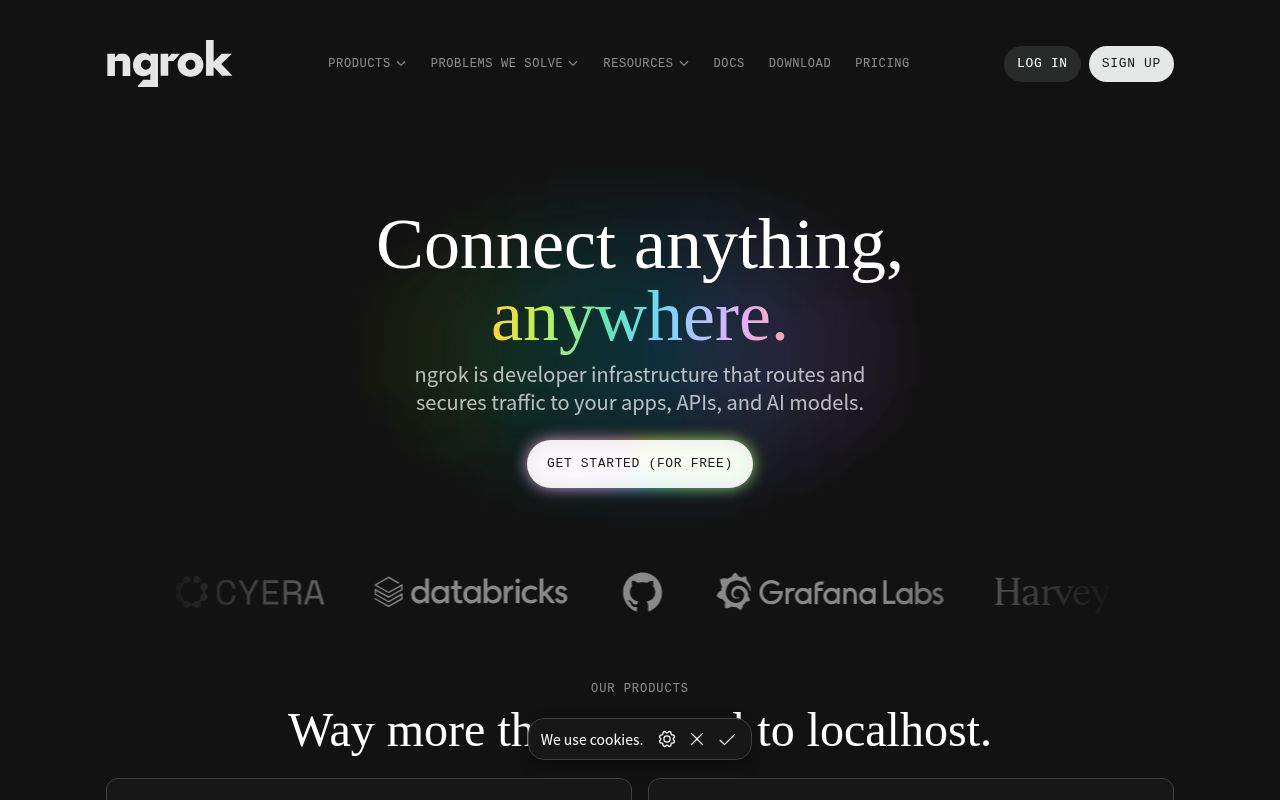
ngrok 的官方定位是“Connect anything, anywhere”(连接任何东西,在任何地方)。它起步于把 localhost 暴露到公网的隧道工具,现在已发展为覆盖开发测试和生产交付的网络平台。
主要产品
- Share localhost:把本地运行的应用分享到公网,用于演示、协作和联调。
- Gateway:一体化云网络平台,对运行在任意位置的服务进行安全防护、流量转换和路由。
- AI Gateway:面向各类模型和推理服务商的托管接入路径。官网称只需修改一个 URL,就能在托管模型和自托管模型之间路由,并内置故障转移和可观测性。
主要功能
- 将本地应用、API 暴露到公网,方便分享和测试。
- 在本地接收和调试 Webhook,官网文档提到可以重放请求。
- 通过 Traffic Policy(流量策略)配置规则,官网示例包括 WAF(OWASP CRS)、限流、IP 分类拦截、按国家拦截、重定向、URL 重写、添加请求头、自定义响应和转发。
- 连接本地 MCP 服务器,并让 AI Agent 连接客户数据。
- 为 SaaS 触达客户内网、连接设备集群、访问本地数据库、开启 SSH/RDP 会话等场景提供私有连接。
- 提供 REST API 用于自动化管理。
- 提供 SSO、SCIM、RBAC、审计日志、数据驻留和白标等企业能力。
目标用户和使用场景
- 个人开发者和团队:开发阶段把本地服务给同事、客户或第三方回调使用。
- 平台和后端团队:把 ngrok 作为 API 网关,统一做鉴权、限流和安全防护。
- AI 应用团队:统一路由到托管或自托管模型,并获得故障转移和可观测性。
- SaaS 厂商:安全地连接客户网络或本地环境中的数据与服务。
安装与使用
官网提供多种安装方式,例如 brew install ngrok、scoop install ngrok、docker pull ngrok/ngrok,也可以从下载页获取各平台客户端。使用前需要在官网注册账号。官网提供免费起步(Get started for free),具体套餐和限制请以定价页为准。
值得注意
- ngrok 是托管的商业服务,流量经过 ngrok 的全球网络转发,不是自托管方案。
- 官网列出的合规与安全认证包括 SOC 2 Type II、HIPAA 与 BAA、GDPR、CCPA、EU-US DPF。
- 官网的 Traffic Policy 示例显示,ngrok.com 自身也运行在 ngrok 之上。
发现更多
Zrok
Zrok 是由 NetFoundry 基于 OpenZiti 零信任网络构建的开源点对点隧道和入口服务。它可以把本地的应用、文件和网页内容以私有或公开的方式安全共享出去。
Tailscale Funnel
Tailscale Funnel 是 Tailscale 的一项功能。它能把互联网流量路由到 tailnet 内某台设备上运行的本地服务,让没有安装 Tailscale 的人也能通过公开的 Funnel URL 访问。
Cloudflare Tunnel
Cloudflare Tunnel 通过在服务器上运行轻量守护进程 cloudflared,与 Cloudflare 建立仅出站的后量子加密连接,把源站、API 和内部服务安全地发布到互联网,不需要公网 IP,也不需要开放入站端口。
ClickUp
ClickUp 是一个把项目管理、文档、聊天、白板、时间追踪和 AI 助手(Brain)整合在同一个工作区的协作平台,目标是替代分散的多种工具。官网称其提供永久免费方案,并支持 AI Agent 自动处理任务。
FeedbackTrace
FeedbackTrace 是一个用户反馈管理平台,可帮助团队收集、分析用户反馈并确定处理的优先级,从而打造更出色的产品。
HAJIMI Gemini API Proxy
HAJIMI Gemini API Proxy 是一个轻量级的代理服务器,旨在帮助用户更方便、更灵活地访问 Google Gemini API,并提供鉴权、流量控制等功能。