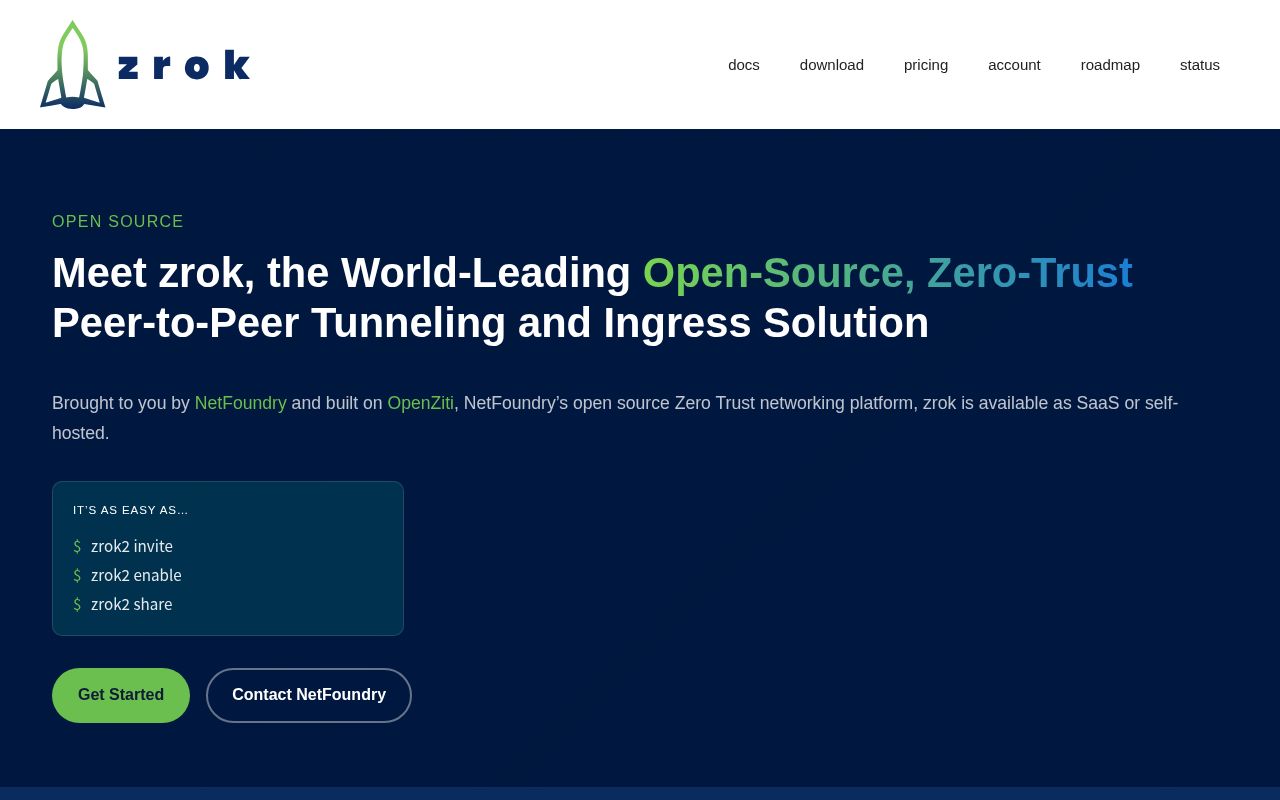
Zrok 由 NetFoundry 出品,基于其开源零信任网络平台 OpenZiti 构建。官网将它定位为开源的零信任点对点隧道与入口(ingress)方案,既可以使用官方托管的 SaaS 服务,也可以自行部署。
主要功能
- 私有共享:在 zrok 用户之间私下共享资源。私有场景下,资源不会暴露在任何公网端点上,通信只在 zrok 客户端之间加密传输。
- 公开共享:把本地应用通过公共入口发布出去,实现即时、安全的隧道访问。
- 不止是 HTTP 代理:除了代理 HTTP 端点,还可以方便地共享文件和网页内容。官网称其框架可扩展,用来支持更多种去中心化的资源共享。
- 零信任底层:安全性由 OpenZiti 提供的零信任覆盖网络保障。
- 公共服务或自托管:zrok.io 是 NetFoundry 运营的公共服务实例,与自托管版本使用同一套代码。
目标用户和使用场景
- 开发者需要把本地服务临时暴露给同事或客户演示、测试。
- 运维和个人用户需要在不开放公网端口的前提下,安全访问家庭或内网中的服务。
- 团队想在自己的基础设施上搭建一套可控的隧道和共享服务。
- 需要在用户之间私下分享文件或网页内容的场景。
核心优势
- 上手简单:官网给出的流程只有三步。
- 部署规模灵活:官网称既能扩展到超大规模的服务实例,也能缩小到极小的部署,例如在树莓派上运行 OpenZiti 网络并叠加 zrok。
- 单个 zrok 二进制文件包含运行 zrok 环境和托管自有服务实例所需的全部组件,自托管时还需要有一个 Ziti 网络。
- 开源,官网标明可免费使用。
快速开始
从官网或 GitHub Releases 下载对应平台的二进制文件,然后依次执行:
zrok2 invite:在服务上创建账号。zrok2 enable:为当前 shell 环境启用共享功能。zrok2 share:立即安全地共享资源。
技术要求与注意事项
- 使用官方 SaaS 需要先通过邀请流程创建账号。
- 自托管需要先有 OpenZiti 网络,再在其上部署 zrok 服务实例。
- 官网提供文档、下载、定价、账号管理、路线图和服务状态等页面,开源代码托管在 GitHub 的 openziti/zrok 仓库。具体的套餐和限额请以官网定价页为准。
发现更多
Cloudflare Tunnel
Cloudflare Tunnel 通过在服务器上运行轻量守护进程 cloudflared,与 Cloudflare 建立仅出站的后量子加密连接,把源站、API 和内部服务安全地发布到互联网,不需要公网 IP,也不需要开放入站端口。
内网穿透
反向代理
+6Ngrok
ngrok 是一个开发者基础设施平台,用来路由并保护发往应用、API 和 AI 模型的流量,不论这些服务运行在哪里。它可以把本地应用一键暴露到公网,也可以作为 API 网关和 AI 网关用于生产环境。
内网穿透
隧道
+6Tailscale Funnel
Tailscale Funnel 是 Tailscale 的一项功能。它能把互联网流量路由到 tailnet 内某台设备上运行的本地服务,让没有安装 Tailscale 的人也能通过公开的 Funnel URL 访问。
内网穿透
Tailscale
+6
ChartDB
一个强大的开源数据库图表编辑器,无需安装,无需数据库密码,通过单个查询即可可视化数据库结构
数据库
可视化
+3DNS Benchmark
一个批量 DNS 服务器基准测试工具,用于本地测量全世界的 DNS 服务器的可访问性和性能,并生成可视化图表
DNS
网络工具
+3LiteXiv
一个简洁而够用的 pixiv 免费前端。
Pixiv
替代前端
+4